Valutare i fornitori
L'art. 21(2)(d) richiede di considerare le vulnerabilità specifiche di ciascun fornitore diretto, la qualità dei prodotti e le pratiche di cybersicurezza adottate. Una valutazione una tantum non basta: va ripetuta.
Supply chain security per soggetti NIS 2
Invii a ogni fornitore solo le domande che riguardano il servizio che ti eroga. Ricevi le risposte online, ottieni un punteggio per area, archivi tutto come evidenza per l'audit e generi il file dei fornitori rilevanti da caricare sul portale ACN.
Versione gratuita senza scadenza fino a 5 utenti e 15 questionari. Nessuna carta di credito.

La Direttiva (UE) 2022/2555, recepita in Italia dal D.Lgs. 138/2024, tratta la sicurezza della catena di approvvigionamento come una delle misure minime a carico dei soggetti essenziali e importanti. In pratica si traduce in tre adempimenti ricorrenti.
L'art. 21(2)(d) richiede di considerare le vulnerabilità specifiche di ciascun fornitore diretto, la qualità dei prodotti e le pratiche di cybersicurezza adottate. Una valutazione una tantum non basta: va ripetuta.
Ogni anno, tra il 15 aprile e il 31 maggio, i soggetti NIS comunicano ad ACN l'elenco dei fornitori rilevanti: codice fiscale, codici CPV dei servizi, criterio di rilevanza (fornitura ICT, non fungibile, o entrambe).
Chi verifica vuole vedere il processo, non una dichiarazione: quali domande sono state fatte, cosa ha risposto il fornitore, quando, e cosa è cambiato tra una valutazione e l'altra.
fino a 10.000.000 €
o il 2% del fatturato mondiale annuo, se superiore, per i soggetti essenziali (art. 34)
fino a 7.000.000 €
o l'1,4% del fatturato mondiale annuo, se superiore, per i soggetti importanti (art. 34)
La direttiva prevede inoltre la responsabilità diretta degli organi di gestione per le misure di cui all'art. 21, con la possibilità di sospensione temporanea dalle funzioni dirigenziali (art. 32).
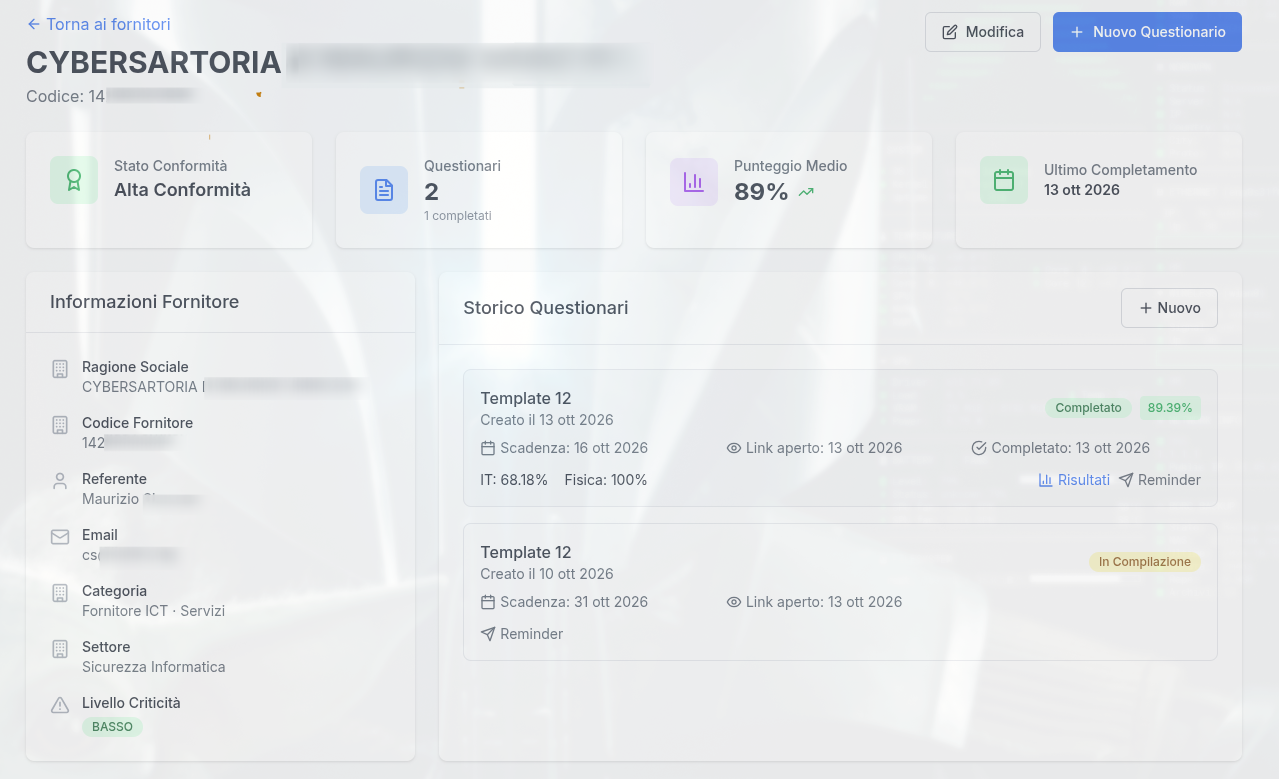
Un unico archivio per fornitori, questionari, risposte e risultati. Niente fogli Excel che girano via email.
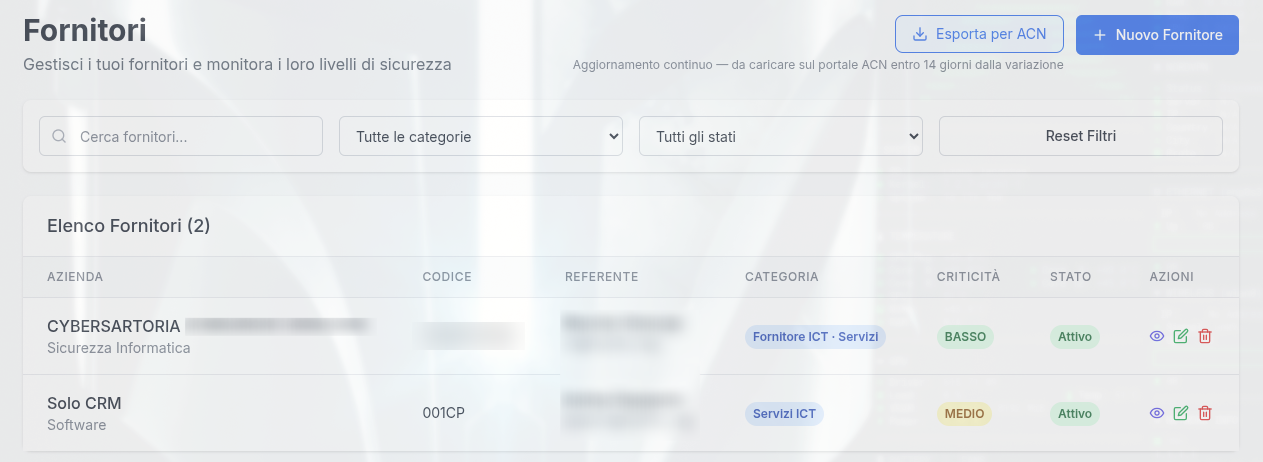
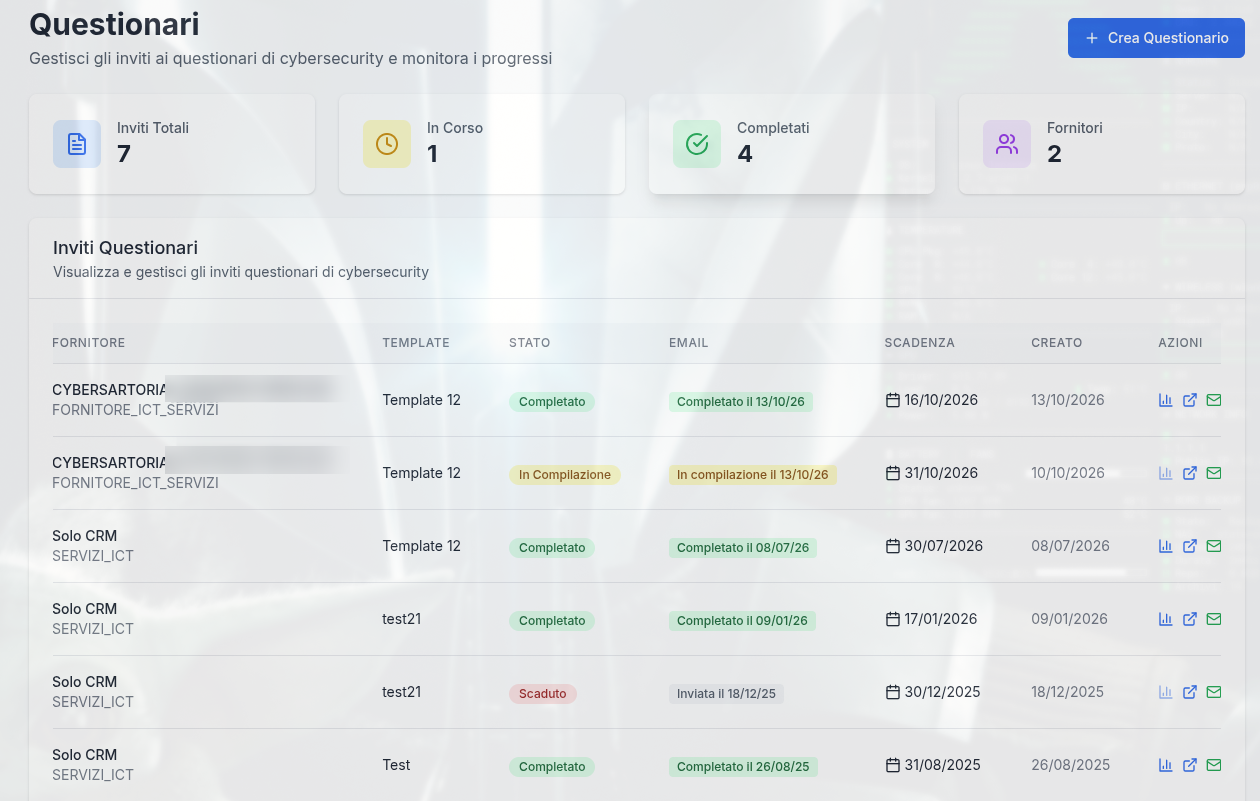

251 domande in 48 temi, derivate da ISO/IEC 27001 e dal Framework Nazionale per la Cybersecurity. Si creano set riutilizzabili per cloud, software, MSP, telecomunicazioni: il fornitore riceve solo ciò che lo riguarda. Disponibili in italiano e inglese.
Inserisci la partita IVA: ragione sociale, sede, stato dell'attività e PEC arrivano dalle banche dati ufficiali. Il fornitore si classifica poi per categoria NIS 2 (software, cloud, MSP, telco, non ICT) e per processo aziendale servito.
Il fornitore riceve un link personale via email. Compila online, salva, riprende quando vuole. Non deve registrarsi né installare nulla.
Alla chiusura del questionario il punteggio per sezione e il livello di conformità sono calcolati dalla piattaforma. Il report PDF riporta risposte, punteggi e raccomandazioni ed è pensato per essere consegnato all'auditor così com'è.
Codici CPV per servizio, criterio di rilevanza proposto in automatico dalla categoria, controllo dei dati mancanti. L'export produce il file nel formato del portale ACN, una riga per codice CPV, pronto per la finestra 15 aprile – 31 maggio.
Ogni risposta e ogni modifica restano tracciate con data e autore. Le valutazioni precedenti non si perdono: si confrontano. I dati di ogni organizzazione sono isolati dagli altri clienti e conservati su server in Unione Europea.
Dal primo fornitore al report finale in cinque passaggi.
Partita IVA, categoria NIS 2, processo servito, codici CPV. L'anagrafica si compila dal Registro Imprese.
Un template per tipo di servizio, oppure una selezione di temi. La piattaforma invia il link al referente del fornitore.
Compila a tappe, con salvataggio automatico. Puoi vedere a che punto è e sollecitare dalla piattaforma.
Punteggio per sezione, livello di conformità, risposte che richiedono un approfondimento.
Report PDF per l'auditor, file dei fornitori rilevanti per il portale ACN.
Hai ricevuto un link TrustBridge da un tuo cliente. Non devi creare un account né installare nulla: il link apre il questionario, le risposte si salvano da sole e puoi tornare a completarlo in più sessioni.
Le domande riguardano solo il servizio che eroghi a quel cliente, non l'intera tua azienda. Se hai già una certificazione ISO/IEC 27001 o altre evidenze, puoi allegarle dove richiesto.

Sì. L'articolo 21, paragrafo 2, lettera d) della Direttiva (UE) 2022/2555 include la sicurezza della catena di approvvigionamento tra le misure obbligatorie, compresi gli aspetti relativi ai rapporti con i fornitori diretti. In Italia la direttiva è recepita dal D.Lgs. 138/2024.
I soggetti NIS comunicano ogni anno all'Agenzia per la Cybersicurezza Nazionale l'elenco dei fornitori rilevanti, con codice fiscale, codici CPV dei servizi forniti e criterio di rilevanza. La finestra va dal 15 aprile al 31 maggio. TrustBridge produce il file nel formato richiesto dal portale.
No. Riceve un link personale via email, compila online e può salvare e riprendere. Non serve creare un account.
Sui controlli ISO/IEC 27001 e sul Framework Nazionale per la Cybersecurity (FNCS). Sono 251 domande in 48 temi, in italiano e inglese. Al fornitore si assegnano solo quelle pertinenti al servizio che eroga.
C'è una versione gratuita senza scadenza fino a 5 utenti e 15 questionari, senza carta di credito. Per volumi maggiori il canone si concorda in base al numero di fornitori: chiedi un preventivo.
Su server in Unione Europea. Ogni organizzazione ha i propri dati isolati; risposte dei fornitori e storico delle modifiche restano disponibili come evidenza per gli audit.
TrustBridge è sviluppato da CyberSartoria, studio di consulenza cybersecurity con sede a Milano che segue aziende sulla conformità NIS 2 e ISO/IEC 27001, con esperienza diretta come lead auditor ISO 27001 e in attività di penetration test e incident response.
La piattaforma nasce dal lavoro sui clienti: valutare decine di fornitori con fogli Excel non regge, e i fornitori stessi ricevono da ogni cliente un questionario diverso con le stesse domande. TrustBridge serve a chi valuta e a chi viene valutato, senza aggiungere lavoro a nessuno dei due.
Una demo di mezz'ora con i tuoi casi reali: categorie di fornitori, questionario, export ACN.